 Click main image to view in full screen.
Outil d'évaluation de la maturité PQC – Excel XLSX
Excel (XLSX) + Excel (XLSX) French


BENEFITS OF THIS DOWNLOADABLE EXCEL DOCUMENT
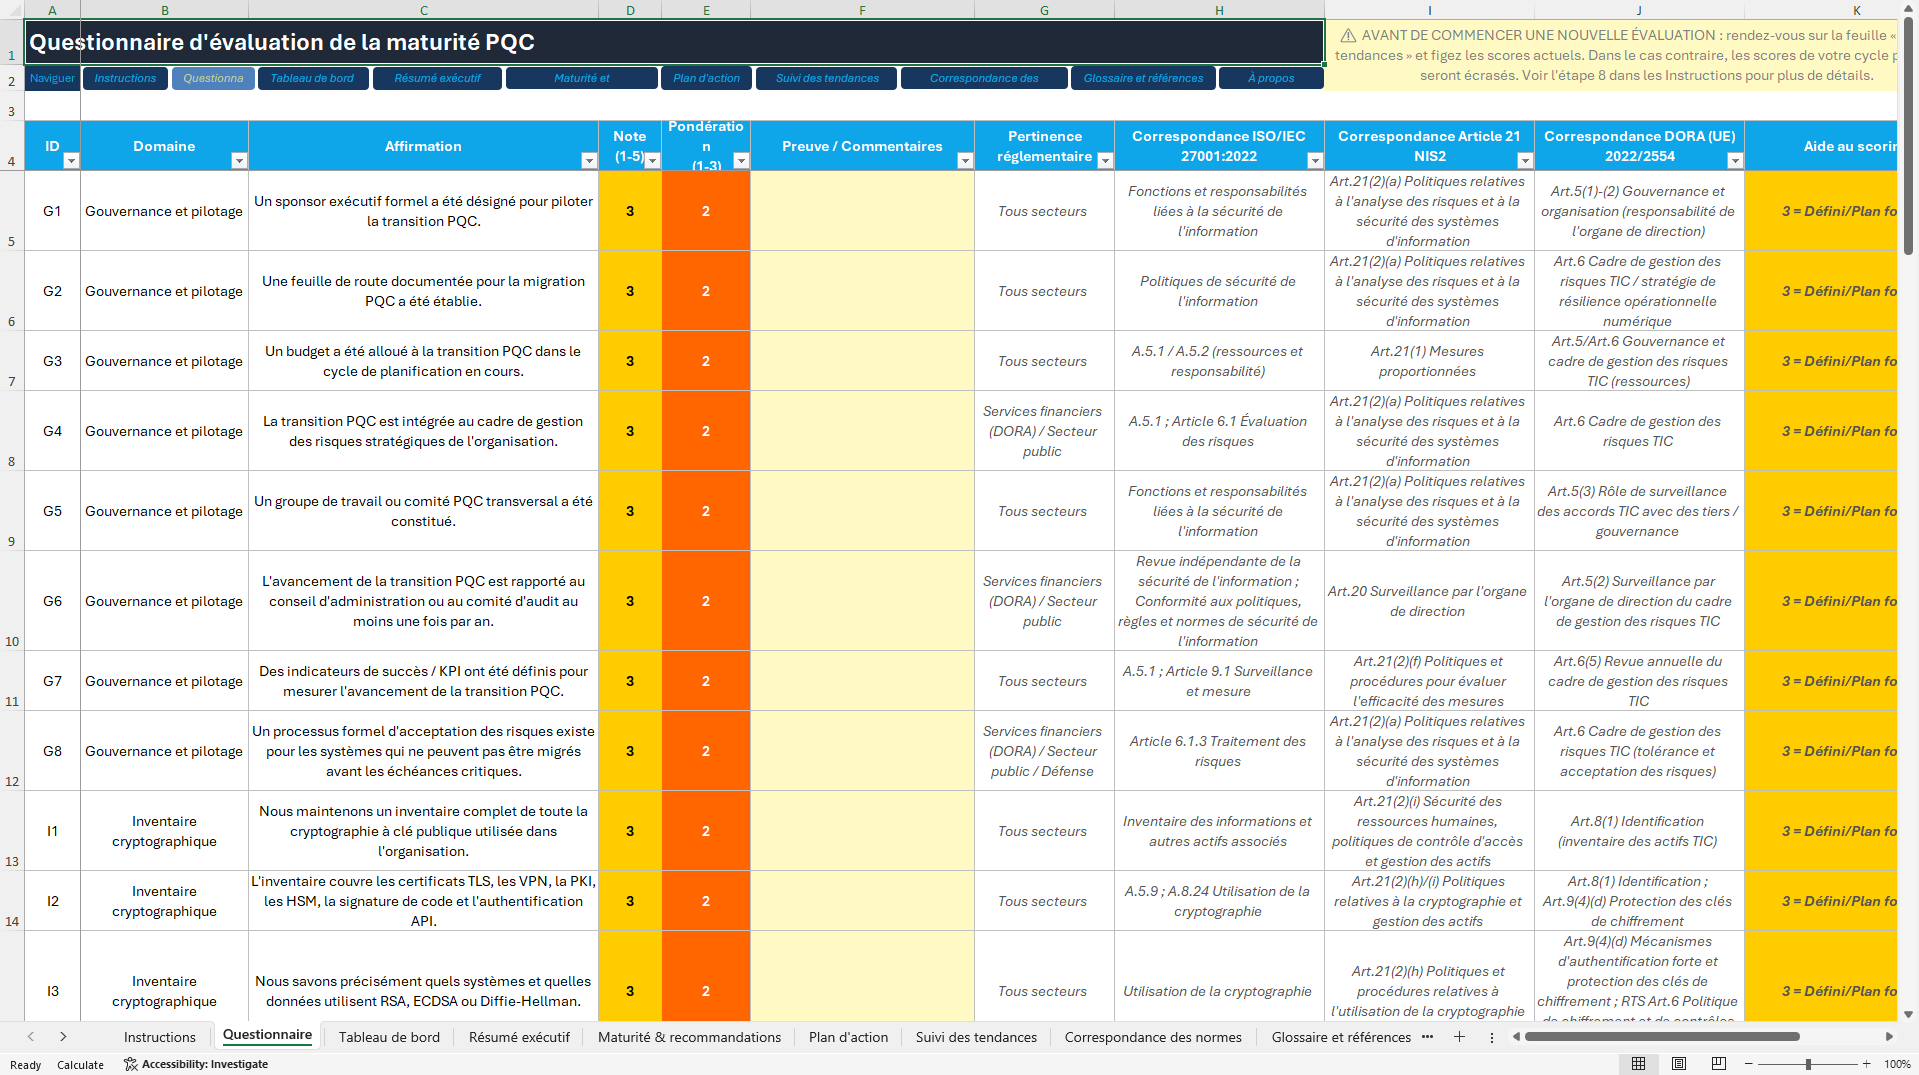
- Évaluez votre maturité PQC via 46 questions pondérées en 6 domaines, alignées sur le G7/ANSSI (sept. 2026) -- tableau de bord auto-noté, graphiques radar et jauge, signalement automatique des points faibles.
- Réutilisez cette évaluation comme preuve de conformité : les 46 questions sont mappées à l'ISO 27001, DORA, NIS2, SOC 2 et HIPAA -- une auto-évaluation PQC, cinq référentiels couverts.
- Passez du score à l'action : Résumé exécutif prêt pour le conseil d'administration, Plan d'action suivi avec responsables et échéances, Suivi des tendances à chaque cycle -- un programme documenté, pas un chiffre ponctuel.
MATURITY MODEL EXCEL DESCRIPTION
À QUOI SERT CET OUTIL D'ÉVALUATION DE LA MATURITÉ EN CRYPTOGRAPHIE POST-QUANTIQUE (PQC) ?
Il s'agit d'une auto-évaluation complète et structurée qui aide toute organisation à mesurer sa préparation à la transition vers la cryptographie post-quantique, de l'inventaire cryptographique jusqu'au reporting destiné au conseil d'administration. Elle est alignée sur le rapport G7/ANSSI « Se préparer à l'ère post-quantique : un appel à l'action » (septembre 2026) et mise en correspondance avec l'ISO/IEC 27001:2022, DORA, NIS2, SOC 2 et HIPAA.
Cessez de construire votre outil de pilotage de la gouvernance PQC à partir de zéro. Cet outil Excel vous fournit une évaluation notée et pondérée de 46 questions réparties en 6 domaines, un tableau de bord à calcul automatique avec graphiques radar et jauge, un résumé exécutif prêt pour le conseil d'administration, un plan d'action suivi et une table de correspondance des normes qui vous permet de réutiliser les résultats comme preuves dans un dossier SMSI, SOC 2 ou HIPAA existant.
Conçu par un ancien RSSI cumulant plus de 15 ans d'expérience en sécurité des infrastructures critiques, il s'agit d'un classeur Excel unique et autonome, sans macros ni abonnement, utilisable immédiatement. Il est accompagné d'un classeur exemple entièrement complété, pour visualiser le résultat d'une évaluation aboutie avant de renseigner la vôtre.
________________________________________
APERÇU (CARACTÉRISTIQUES CLÉS)
• Alignement sur les référentiels : G7/ANSSI « Se préparer à l'ère post-quantique : un appel à l'action » (sept. 2026) ; mise en correspondance avec l'Annexe A de l'ISO/IEC 27001:2022, DORA (UE 2022/2554), l'article 21(2) de la directive NIS2, SOC 2 (critères de services de confiance de l'AICPA) et la règle de sécurité HIPAA (45 CFR 164.308/310/312)
• Public cible : RSSI, responsables conformité, responsables de la sécurité de l'information, auditeurs internes, professionnels GRC, consultants
• Format de fichier : .XLSX modifiable (10 feuilles, sans macros), testé sur Office 2010 et versions ultérieures
• Fonctionnalités clés : évaluation pondérée de 46 questions sur 6 domaines, signalement automatique des points faibles, résumé exécutif prêt pour le conseil d'administration, tableau de bord radar + jauge, générateur de plan d'action avec graphiques circulaires par priorité et par statut, suivi des tendances, correspondance avec 5 référentiels, guide de pondération sectorielle
________________________________________
POURQUOI CHOISIR CET OUTIL ?
Bâti autour d'un appel à l'action international, nommé et daté
La plupart des contenus sur la PQC se limitent à un message vague du type « l'ère quantique arrive ». Cet outil est structuré directement autour du rapport de septembre 2026 du groupe de travail du G7 sur la cybersécurité, cosigné par la France (ANSSI), le Canada, l'Allemagne, l'Italie, le Japon, le Royaume-Uni et les États-Unis. Il suit l'approche progressive recommandée : inventaire, cartographie des dépendances, évaluation des risques et planification de la transition.
Une évaluation pondérée de 46 questions, et non une simple liste de contrôle
Six domaines (Gouvernance et pilotage, Inventaire cryptographique, Évaluation des risques, Préparation technique, Fournisseurs et chaîne d'approvisionnement, Compétences et sensibilisation), chacun noté sur une échelle de maturité de 1 à 5. Chaque question dispose de sa propre Pondération modifiable (1 à 3) : les scores par domaine et le score global sont de véritables moyennes pondérées, et non le résultat d'un traitement identique de toutes les questions, quelle que soit leur importance pour votre organisation.
Des preuves, et pas seulement des notes
Chaque question comporte un champ Preuve / Commentaires : une note de « 3 » est ainsi étayée par le nom d'une politique, une référence de système ou une justification documentée, soit exactement ce que demandera un relecteur interne ou externe.
Détection automatique des points faibles
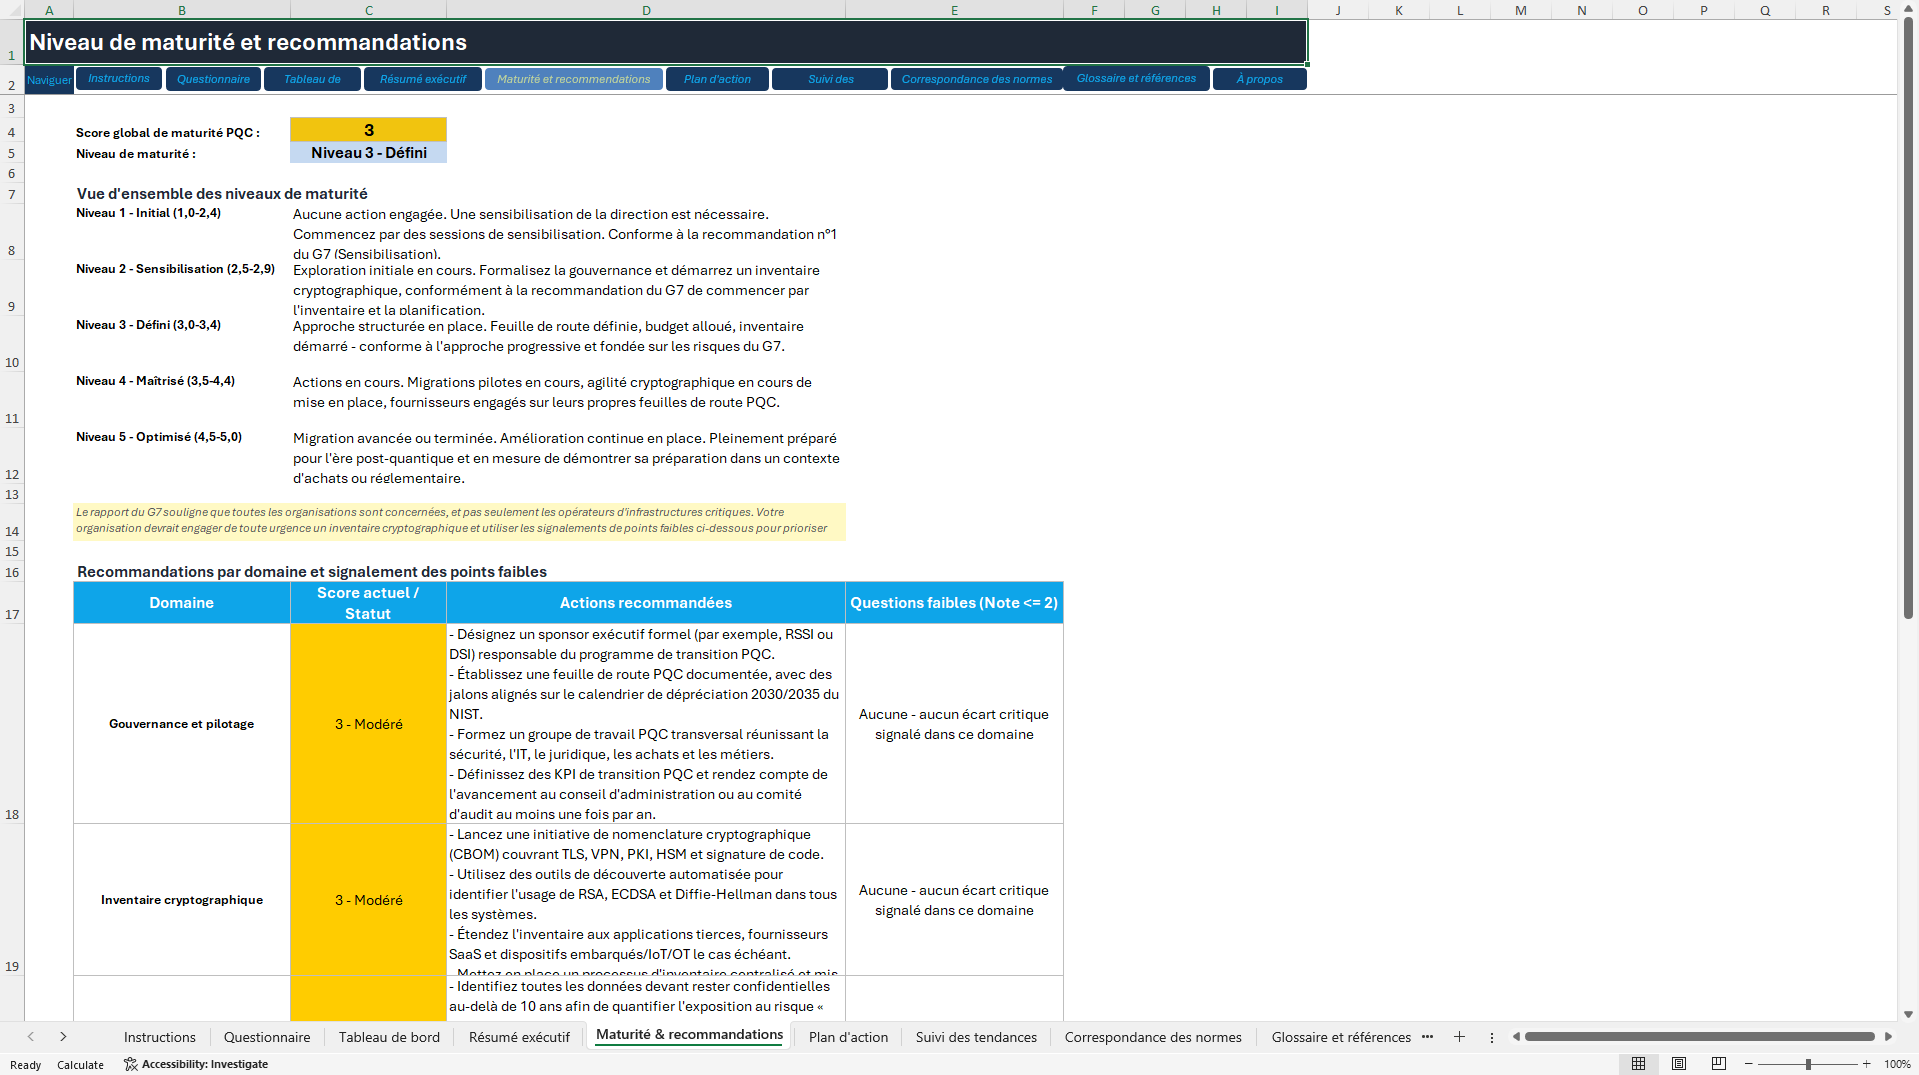
Au lieu d'un bloc de recommandations générique par domaine, la feuille Maturité et recommandations détecte par formule et liste les identifiants exacts des questions notées 2 ou moins dans chaque domaine. Vous savez précisément ce qui manque, et pas seulement qu'un domaine est « modéré ».
Correspondance avec cinq référentiels
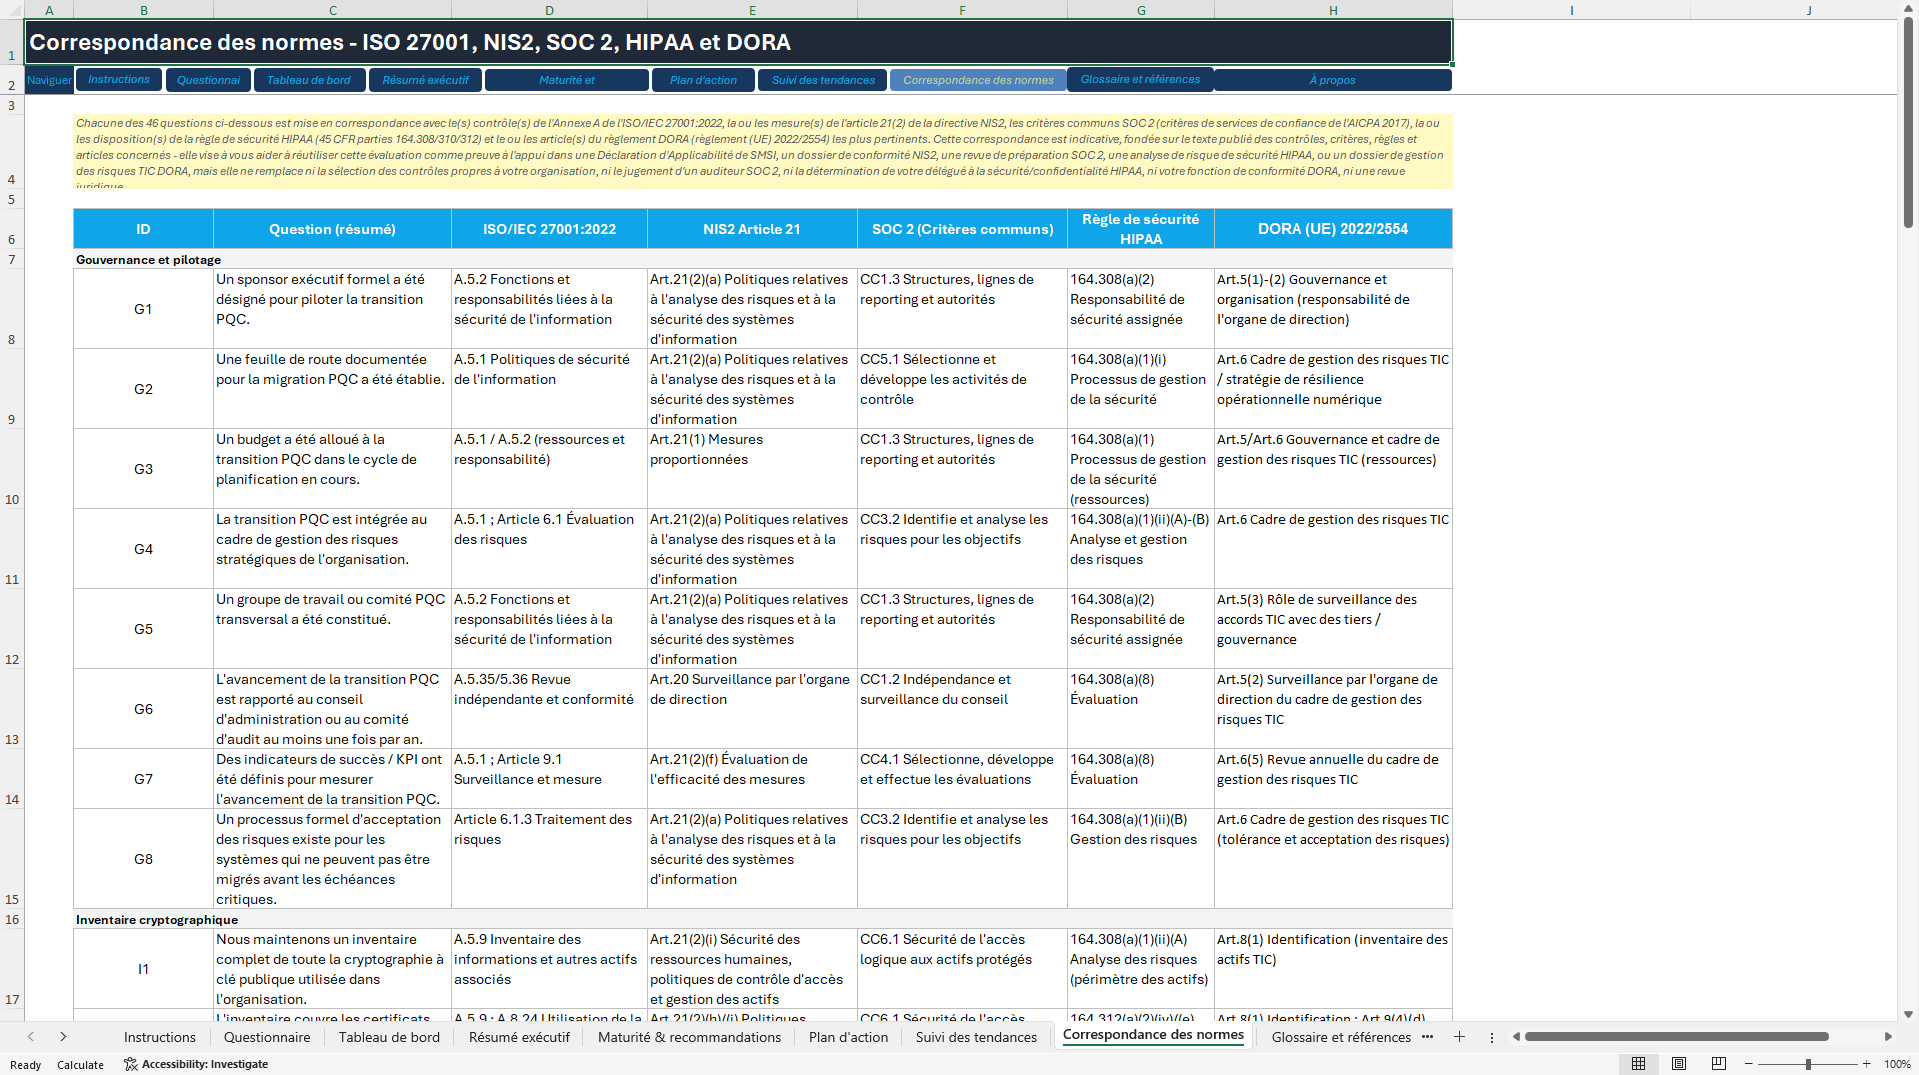
Chacune des 46 questions est mise en correspondance avec les contrôles de l'Annexe A de l'ISO/IEC 27001:2022, les articles du règlement DORA (règlement (UE) 2022/2554), les mesures de l'article 21(2) de la directive NIS2, les critères communs SOC 2 et les dispositions de la règle de sécurité HIPAA les plus pertinents, vérifiés par rapport au texte publié des contrôles, critères, règles et articles. Réutilisez cette évaluation comme preuve à l'appui de votre Déclaration d'Applicabilité SMSI, de votre dossier de gestion des risques TIC DORA, de votre dossier de conformité NIS2, de votre revue de préparation SOC 2 ou de votre analyse de risques HIPAA.
Guide de pondération sectorielle
Sélectionnez votre secteur (services financiers, santé, gouvernement et secteur public, infrastructures critiques et industrie, technologie / entreprise SaaS) dans une liste déroulante du Tableau de bord. Vous obtenez une liste suggérée des questions à pondérer plus fortement, reflétant le profil réglementaire et de risque typique du secteur. Pour les services financiers, cette liste inclut des questions qui portent également des correspondances directes avec des articles DORA dans la table de correspondance.
Prêt pour le conseil d'administration en un clic
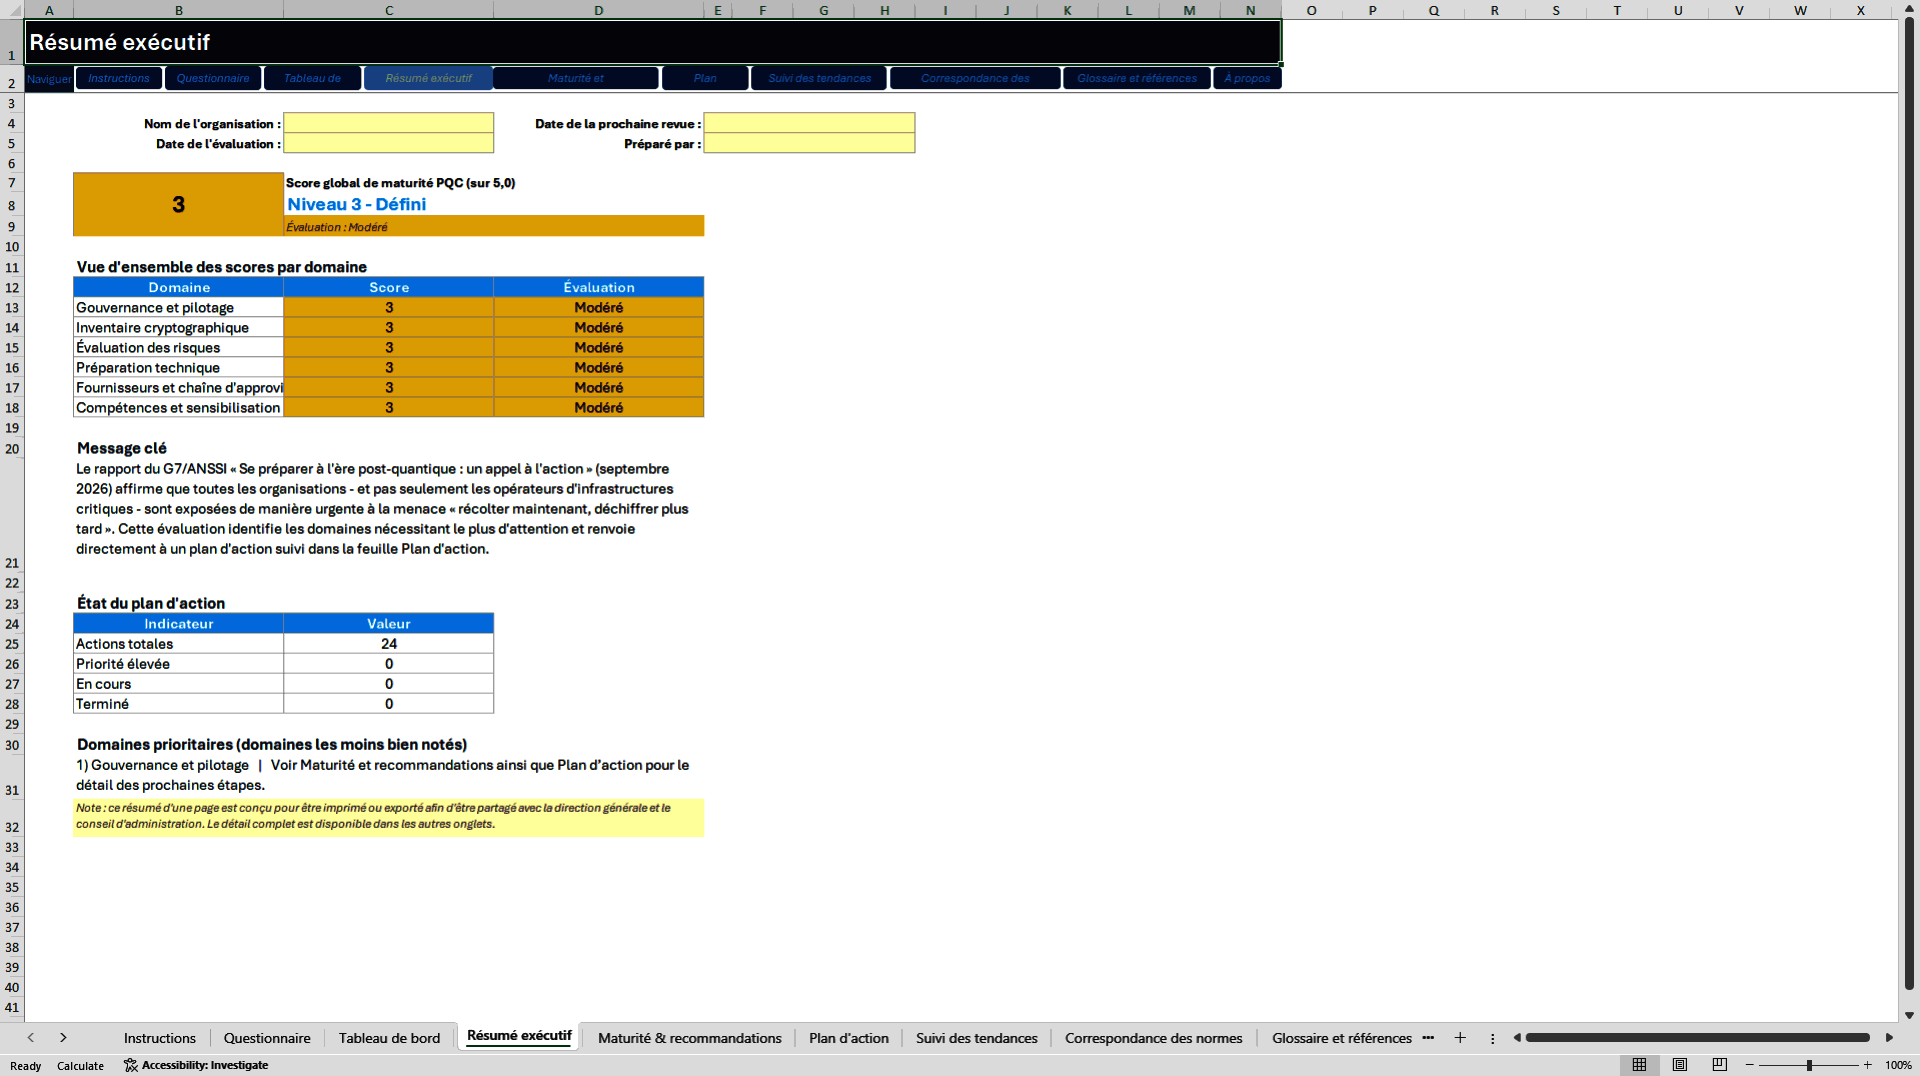
La feuille Résumé exécutif fournit une synthèse imprimable d'une page : score global, niveau de maturité, tableau de bord par domaine et domaine prioritaire (le moins bien noté) identifié automatiquement, le tout alimenté en direct par formule et non rédigé manuellement.
Un plan d'action suivi avec tableau de bord exécutif, et pas de simples recommandations
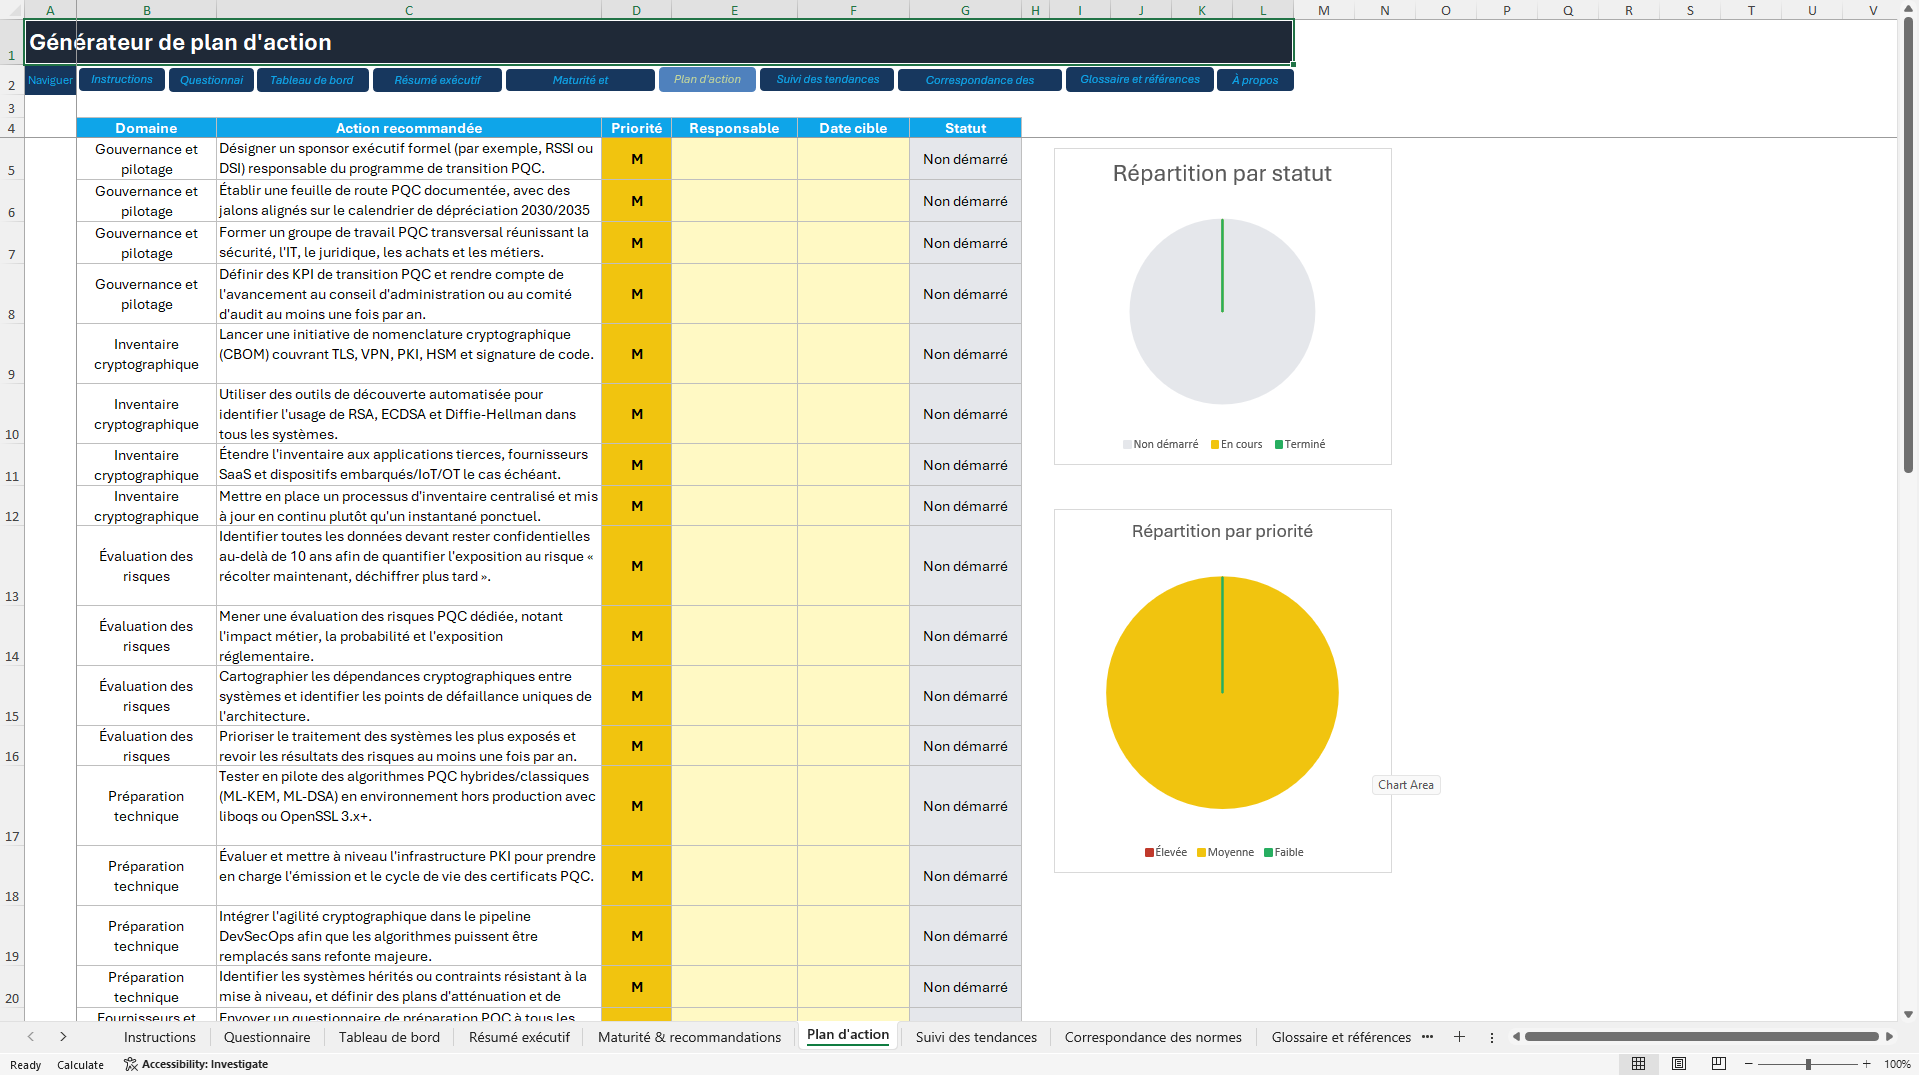
Chaque recommandation est préchargée dans la feuille Plan d'action, avec une Priorité calculée automatiquement (Élevée/Moyenne/Faible, selon le score du domaine concerné) et des colonnes modifiables Responsable, Date cible et Statut (liste déroulante). Deux graphiques circulaires dynamiques, une Répartition par priorité (actions de priorité élevée, moyenne et faible) et une Répartition par statut (actions non démarrées, en cours ou terminées), se mettent à jour automatiquement à mesure que vous modifiez le plan. La direction dispose ainsi d'une vue de la charge de travail et de l'avancement de l'exécution, sans aucun travail manuel sur les graphiques.
Conçu pour un usage récurrent
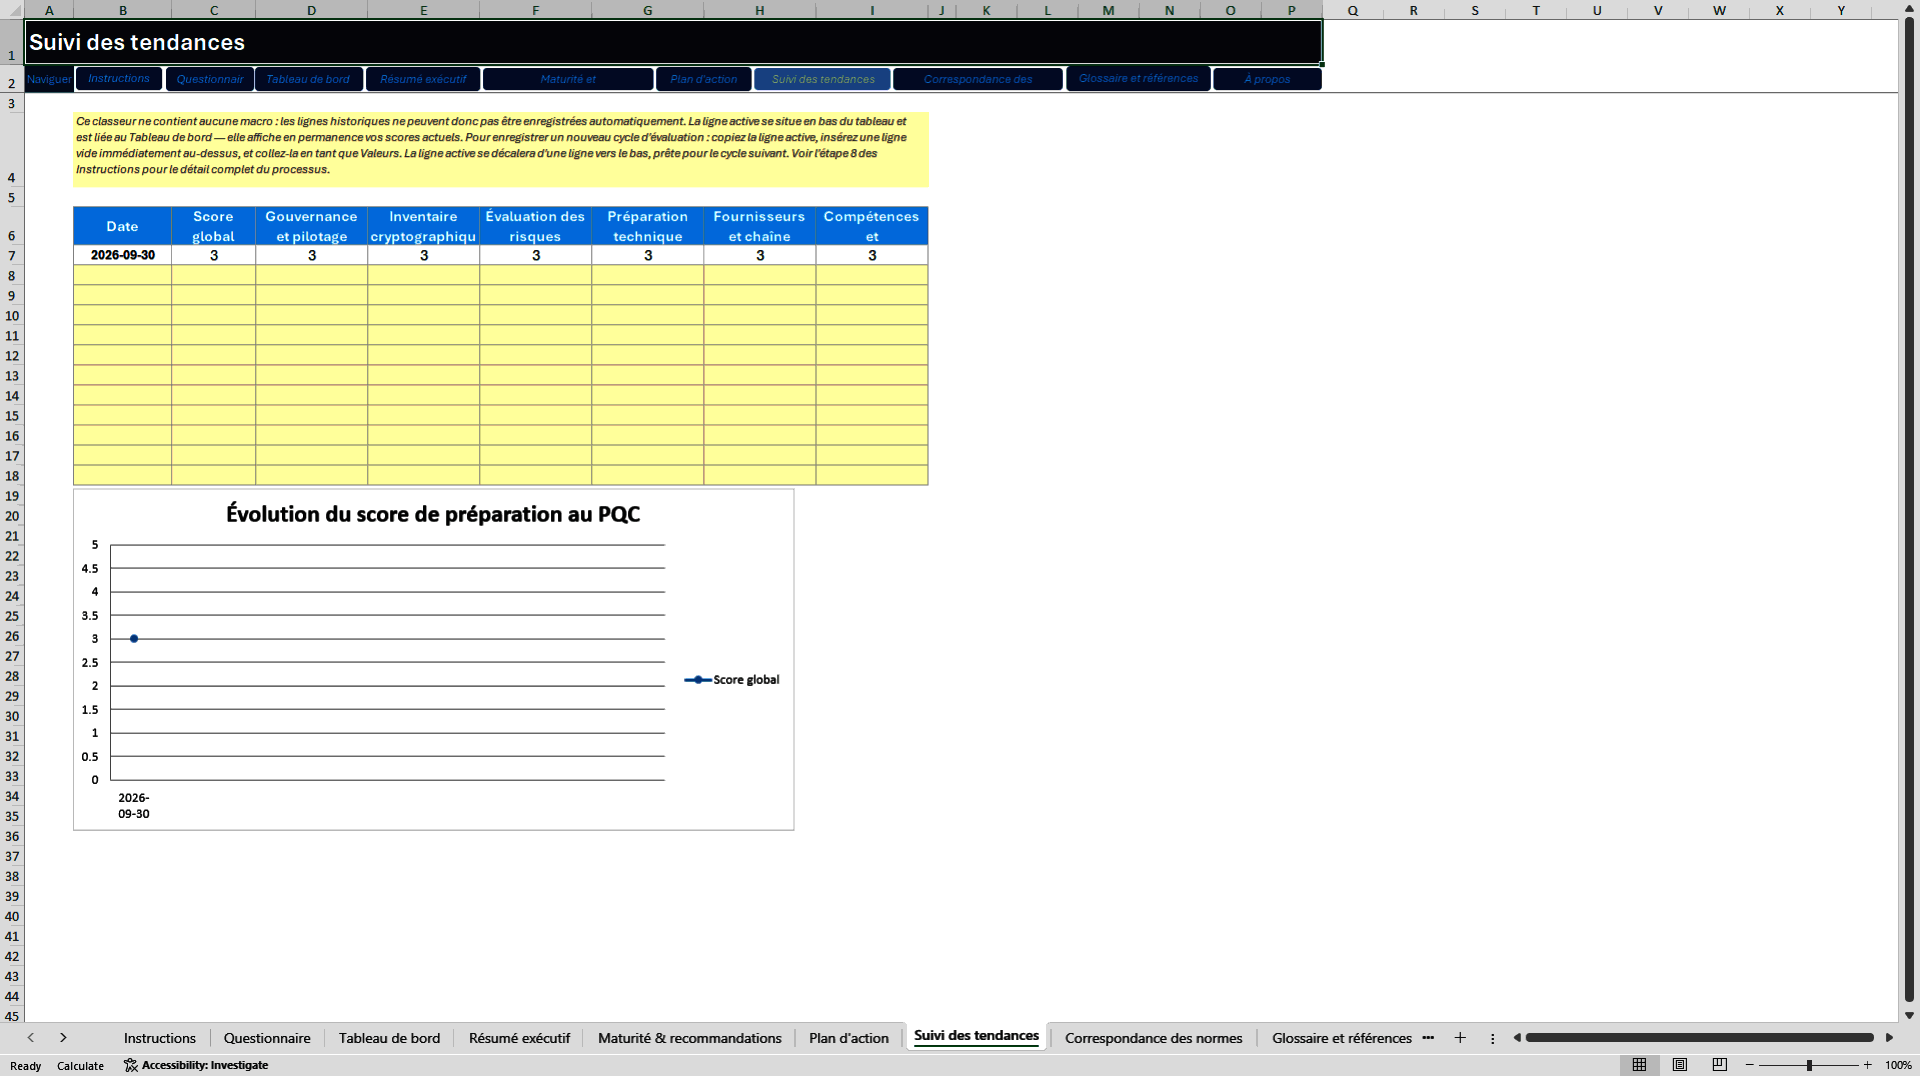
La feuille Suivi des tendances, dotée d'une ligne de référence liée en direct et d'un graphique linéaire, vous permet d'enregistrer vos scores tous les 6 à 12 mois et de présenter au conseil d'administration la progression réelle dans le temps.
________________________________________
QUESTIONS FRÉQUEMMENT POSÉES
« Concrètement, comment se déroule l'utilisation de l'outil, du début à la fin ? »
Lors d'un cycle d'évaluation, vous :
1. Complétez l'évaluation de 46 questions : notez chaque affirmation (1 à 5), ajustez au besoin les pondérations selon votre secteur et ajoutez vos preuves.
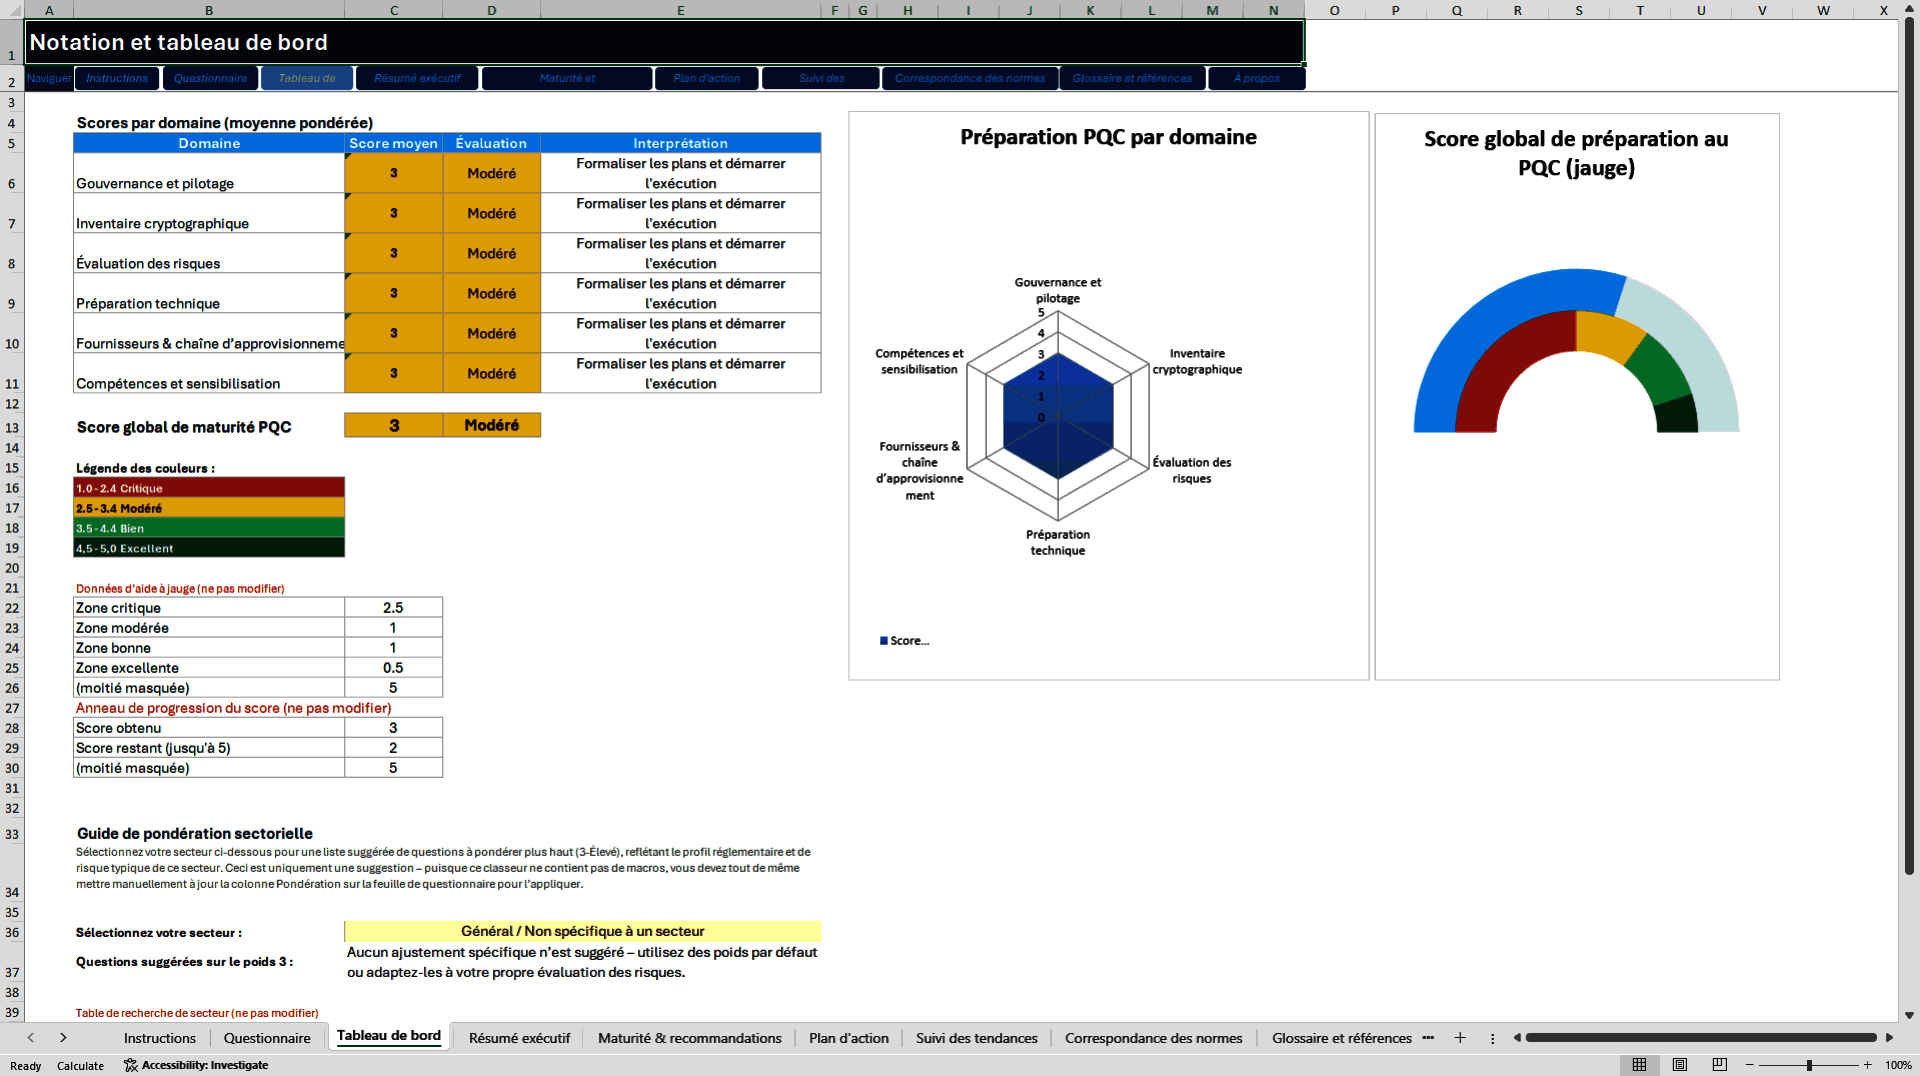
2. Consultez immédiatement votre score : le Tableau de bord calcule automatiquement votre Score global de maturité PQC pondéré et les 6 scores par domaine, avec graphiques radar et jauge.
3. Obtenez une synthèse prête pour le conseil d'administration : la feuille Résumé exécutif produit une page imprimable avec votre score, votre niveau de maturité et votre domaine prioritaire, identifié automatiquement.
4. Voyez précisément ce qui manque : la feuille Maturité et recommandations signale automatiquement les questions faibles (note ≤ 2) par domaine, avec des recommandations adaptées.
5. Construisez un plan d'action suivi : chaque recommandation est préchargée avec une Priorité calculée automatiquement, ainsi que des colonnes Responsable, Date cible et Statut. Deux graphiques circulaires dynamiques présentent l'avancement en un coup d'œil.
6. Réutilisez les résultats pour la conformité : la Correspondance des normes rattache chaque réponse à l'ISO 27001, DORA, NIS2, SOC 2 et HIPAA.
7. Suivez votre progression dans le temps : figez vos scores dans la feuille Suivi des tendances à chaque cycle et observez la montée en maturité.
Vous repartez avec un score défendable, un plan d'action priorisé avec responsables et échéances, des visuels prêts pour le conseil d'administration et des preuves de qualité audit, le tout dans un seul fichier Excel sans macros.
« Le NIST, l'ANSSI et l'ENISA publient déjà des guides gratuits sur la PQC : pourquoi payer pour cet outil ? »
Parce que ces documents sont narratifs et non des outils de notation. Ils vous disent quoi faire ; cet outil le rend opérationnel : vous le renseignez une fois et vous obtenez un score pondéré, un tableau de bord, une liste de points faibles signalés et un plan d'action suivi. Si vous souhaitez d'abord consulter les ressources gratuites, nous vous le recommandons : lisez les guides de référence, puis utilisez cet outil comme couche opérationnelle qui transforme la compréhension en un processus reproductible et suivi.
« La correspondance des normes constitue-t-elle une cartographie de conformité certifiée ? »
Non, et nous tenons à le préciser clairement. Il s'agit d'une correspondance indicative, fondée sur le texte réellement publié des contrôles, critères, règles et articles (vérifié, et non supposé). Elle ne constitue ni une Déclaration d'Applicabilité certifiée, ni un avis de préparation SOC 2, ni une détermination de conformité HIPAA, ni une détermination de conformité DORA. Validez-la auprès du responsable de votre SMSI, de votre auditeur SOC 2, de votre délégué à la sécurité/confidentialité HIPAA, de votre fonction de conformité DORA ou de votre conseil juridique avant de vous y fier pour une certification ou une attestation.
« Cet outil remplace-t-il un audit cryptographique professionnel ? »
Non. Il s'agit d'une auto-évaluation structurée, et non d'un audit indépendant, d'un test d'intrusion ou d'un avis juridique. Les organisations présentant un profil de risque élevé devraient le compléter par une revue professionnelle indépendante.
« Cet outil est-il réservé aux grandes entreprises ou à un seul secteur ? »
Ni l'un ni l'autre. Les 46 questions sont neutres sur le plan sectoriel : toute organisation, quelle que soit sa taille, peut utiliser le même outil. Le Guide de pondération sectorielle est une couche facultative de suggestions d'orientation, et non une exigence ni une restriction quant aux utilisateurs.
« Puis-je personnaliser les questions, les pondérations ou les recommandations ? »
Oui. Le classeur est entièrement modifiable. Ajustez les pondérations, ajoutez vos propres preuves, renommez les domaines ou étendez le questionnaire : c'est une trame de travail, et non un modèle verrouillé.
« Cette offre inclut-elle des documents de politique ou une présentation pour le conseil d'administration ? »
Non. Cette offre comprend l'outil d'évaluation Excel et un classeur exemple entièrement complété. Elle n'inclut ni document Word de politique, ni présentation PowerPoint.
________________________________________
⚠️ AVIS IMPORTANT
Cet outil fournit un cadre d'auto-évaluation structuré, à titre informatif et pour la planification. Il ne constitue ni un audit cryptographique professionnel, ni un test d'intrusion, ni un avis juridique, ni une certification de conformité à une loi, réglementation ou norme (y compris l'ISO/IEC 27001, DORA, NIS2, SOC 2 ou HIPAA). La Correspondance des normes est une cartographie indicative fondée sur le texte publiquement disponible des contrôles, critères et règles ; elle doit être validée par le responsable de votre SMSI, votre auditeur, votre délégué à la sécurité/confidentialité ou votre conseil juridique avant toute utilisation à des fins de certification, d'attestation ou de déclaration réglementaire.
________________________________________
CE QUE VOUS RECEVEZ
Outil_Evaluation_Maturite_PQC.xlsx (10 feuilles, sans macros)
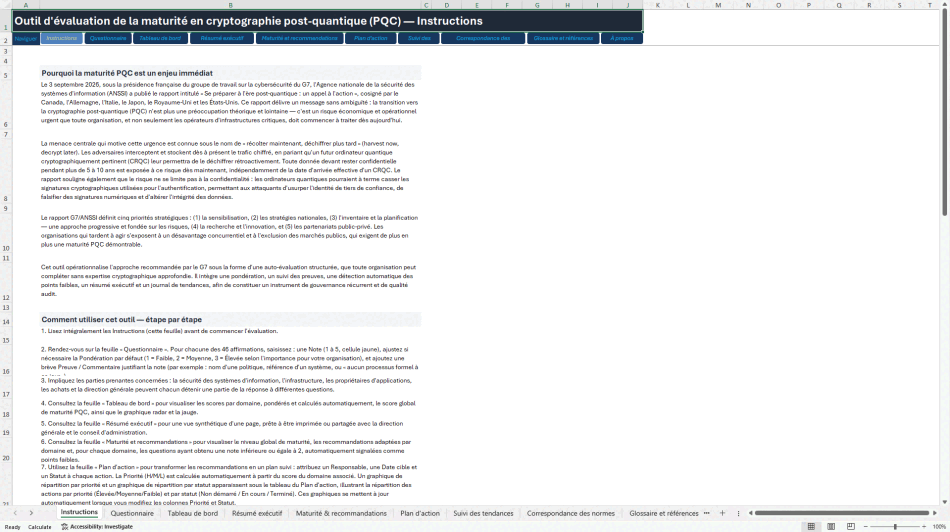
• Instructions : contexte G7/ANSSI, explication de la menace « récolter maintenant, déchiffrer plus tard », guide d'utilisation pas à pas, échelle de notation et conseils de pondération
• Questionnaire : 46 questions réparties en 6 domaines, chacune avec Note (1-5), Pondération (1-3), Preuve / Commentaires, indicateur de Pertinence réglementaire, et correspondances ISO 27001, NIS2 et DORA
• Tableau de bord : scores pondérés par domaine et global à calcul automatique, évaluations codées par couleur, graphique radar par domaine, jauge à double anneau pour le score global, et liste déroulante du Guide de pondération sectorielle
• Résumé exécutif : synthèse imprimable d'une page : champs nom de l'organisation et dates, score global, niveau de maturité, tableau de bord par domaine et domaine prioritaire identifié automatiquement
• Maturité et recommandations : niveau de maturité (1 à 5) calculé automatiquement, avec recommandations adaptées par domaine et signalement automatique des questions faibles (note ≤ 2) par domaine
• Plan d'action : toutes les recommandations préchargées avec une Priorité calculée automatiquement, et des colonnes modifiables Responsable, Date cible et Statut (liste déroulante), avec graphiques circulaires dynamiques de Répartition par priorité et de Répartition par statut pour un reporting exécutif en un coup d'œil
• Suivi des tendances : ligne de référence liée en direct, espace pour enregistrer les cycles d'évaluation futurs et graphique linéaire de l'évolution des scores
• Correspondance des normes : table de référence complète mettant en correspondance les 46 questions avec l'Annexe A de l'ISO/IEC 27001:2022, DORA (règlement (UE) 2022/2554), l'article 21(2) de NIS2, les critères communs SOC 2 et les dispositions de la règle de sécurité HIPAA
• Glossaire et références / À propos : terminologie clé de la PQC et des référentiels de conformité, références sources, historique des versions et avertissement
Outil_Evaluation_Maturite_PQC_EXEMPLE_COMPLETE.xlsx (fichier bonus)
Un exemple illustratif entièrement renseigné (organisation fictive de services financiers de taille moyenne) présentant des scores, pondérations et preuves réalistes, un résumé exécutif complété et un plan d'action renseigné, afin que vous voyiez exactement à quoi ressemble une évaluation aboutie avant de démarrer la vôtre.
________________________________________
CE QU'EST CET OUTIL
• Une auto-évaluation PQC structurée sur 6 domaines et 46 questions
• Un moteur de notation pondérée avec suivi des preuves pour l'auditabilité
• Un outil de reporting pour le conseil d'administration, avec résumé exécutif généré automatiquement
• Un outil de planification d'actions suivi, avec responsables, échéances et statuts
• Une aide à la correspondance reliant votre posture PQC à l'ISO 27001, DORA, NIS2, SOC 2 et HIPAA
• Un outil d'évaluation récurrente avec suivi des tendances d'un cycle à l'autre
CE QUE CET OUTIL N'EST PAS
• Un avis juridique (voir l'Avis important ci-dessus)
• Une Déclaration d'Applicabilité certifiée, un avis SOC 2 ou une détermination de conformité HIPAA
• Un substitut à un audit cryptographique professionnel et indépendant
• Une garantie de réussite de la migration PQC ou de conformité réglementaire
• Une plateforme pilotée par macros ou automatisée : tous les calculs reposent sur des formules Excel natives ; les lignes d'historique des tendances sont saisies manuellement à chaque cycle
• Un lot incluant des documents de politique Word ou une présentation PowerPoint pour le conseil d'administration : cette offre se limite à l'outil Excel et à l'exemple complété
________________________________________
À QUI S'ADRESSE CET OUTIL
• RSSI, responsables conformité et responsables de la sécurité de l'information qui démarrent ou pilotent un programme de transition PQC
• Auditeurs internes et professionnels GRC qui ont besoin d'une évaluation structurée et étayée par des preuves
• Consultants qui recherchent un outil de mission reproductible d'évaluation de la maturité PQC pour leurs clients
• Organisations de toute taille et de tout secteur : services financiers, santé, secteur public, infrastructures critiques, technologie ou entreprise généraliste
• Organisations disposant déjà d'un programme ISO 27001, DORA, NIS2, SOC 2 ou HIPAA, qui souhaitent réutiliser les preuves existantes plutôt que de lancer une évaluation PQC parallèle à partir de zéro
À QUI CET OUTIL NE S'ADRESSE PAS
• Les organisations qui recherchent une plateforme SaaS automatisée plutôt qu'une auto-évaluation sous Excel
• Les organisations qui recherchent un audit de conformité certifié ou un avis juridique
• Les organisations qui ont besoin de documents de politique ou de présentations pour le conseil d'administration dans le cadre de cet achat précis (non inclus dans cette offre)
________________________________________
FICHIERS INCLUS DANS CETTE OFFRE
• Outil_Evaluation_Maturite_PQC.xlsx (10 feuilles) : l'outil d'évaluation complet, vierge
• Outil_Evaluation_Maturite_PQC_EXEMPLE_COMPLETE.xlsx: un exemple illustratif entièrement renseigné
CE QUE CETTE OFFRE N'INCLUT PAS
Cette offre porte uniquement sur l'outil d'évaluation de la maturité PQC. Elle n'inclut ni document Word de politiques/procédures, ni présentation PowerPoint de synthèse pour le conseil d'administration, ni jeux de questions spécifiques à un secteur, ni correspondance avec le Règlement général sur la protection des données (RGPD), ni support continu ou par abonnement.
________________________________________
TÉLÉCHARGEMENT IMMÉDIAT : vous recevez un fichier Excel modifiable (ainsi que l'exemple complété). Sans macros, sans scripts, sans frais d'abonnement. Il est à vous pour toujours.
Got a question about the product? Email us at support@flevy.com or ask the author directly by using the "Ask the Author a Question" form. If you cannot view the preview above this document description, go here to view the large preview instead.
Source: Best Practices in Maturity Model, Cyber Security Excel: Outil d'évaluation de la maturité PQC Excel (XLSX) Spreadsheet, Brahim Yahyaoui Consulting
ABOUT THE AUTHOR

I am a former CISO & Security Expert with 15+ years of hands‑on experience protecting critical infrastructures. Former Chief Information Security Officer at HPS, where I maintained ISO 27001 and PCI‑DSS certifications for National Payment Switch – the critical financial infrastructure that interconnects all local banks and processes national payment transactions.
I have led multiple
... [read more]
Ask the Author a Question
You must be logged in to contact the author.